Domain ohrh.de kaufen?
Wir ziehen mit dem Projekt
ohrh.de um.
Sind Sie am Kauf der Domain
ohrh.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ohrh.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
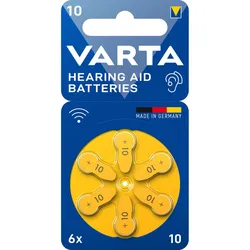
Batteriesatz kompatibel Rixx 16 Rixx 12 G4 Hörverstärker Hörgerät HörsystemBatteriesatz kompatibel Rixx 16 Rixx 12 G4 Hörverstärker Hörgerät Hörsystem Die VARTA Hearing Aid Batterie 10 PR70 ist Teil des Premium-Sortiments von VARTA und bietet eine herausragende Energieversorgung für Standard- und Hochleistungs-Hörgeräte. Mit höchster Qualität und Leistung ermöglichen diese Batterien Hörgeräteträgern ein klares Hörerlebnis, effektive Kommunikation und eine verbesserte Lebensqualität. Die Premium-Batterien von VARTA liefern eine stabile Spannung, die sich ideal für drahtloses Streaming und eine effiziente Verbindung mit Audiogeräten eignet. Dadurch wird eine klare Klangqualität gewährleistet. Darüber hinaus verfügen alle VARTA-Hörgerätebatterien über ein hochwertiges, auslaufsicheres Design, das eine sichere Leistung gewährleistet und den Verbrauchern ihre Unabhängigkeit ermöglicht. Die VARTA Hearing Aid Batterien sind in verschiedenen Größen erhältlich und bieten eine lang anhaltende und zuverlässige Leistung. Sie sind quecksilberfrei und bieten bis zu 85 % mehr Energie im Vergleich zum Hörgeräte-Standardtest MAD nach IEC 60086-2 Ed. 14.0.* Dadurch haben Sie eine längere Laufzeit von bis zu 60 Stunden für Batterien vom Typ 675 im Vergleich zur Hörgerätenorm MAD nach IEC 60086-2 Ed. 14.0.** Mit der VARTA Hearing Aid Batterie können Sie sich auf eine garantiert hohe Leistung und eine verlängerte Lagerzeit von bis zu 4 Jahren verlassen. Die Batterien werden in Deutschland hergestellt und erfüllen die strengen Qualitätsstandards der Marke VARTA. Die Batterien sind mit einer kräftigen Farbkodierung und deutlich sichtbaren Größenbezeichnungen auf dem Blister und der Batterielasche versehen. Sie werden in einer praktischen Aufbewahrungsbox mit drehbarem Drehrad und wiederverschließbarer Batterieklappe geliefert. Die hochwertige, doppellagige Blisterkarte ist mit einem Anti-Diebstahl-Siegel ausgestattet, das zusätzliche Sicherheit bietet. Bestellen Sie jetzt die VARTA Hearing Aid Batterie 10 PR70 und profitieren Sie von ihrer stabilen Spannung, klarem Klang und zuverlässigen Leistung für Ihr Hörgerät. Technische Daten: Zellengröße: Knopfzelle System: Zn/Luft Spannung: 1,45 Volt mAh: 105 mAh VPE: Blister (6) Höhe (netto): 3,6 mm Durchmesser (netto): 5,8 mm Nettogewicht: 0,3 g IEC-Bezeichnung: PR70 / PR5362,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter



-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kompis, Martin: AudiologieAudiologie , Auch in der nunmehr 5. Auflage bleibt das Lehrbuch eingängig und kompakt in Struktur und Inhalt. Martin Kompis hat den Inhalt vollständig überarbeitet, aktualisiert und ergänzt. So ist unter anderem ein Abschnitt über das Richtungshören neu hinzugekommen, und die Kapitel über Hörgeräte und Cochlea Implantate wurden aktualisiert und dem Stand der Technik angepasst. Im Zusatzmaterial, das online in der Mediathek des Hogrefe Verlags zur Verfügung steht, finden Sie neben einer Audiometrie-Übungs-Software und zahlreichen Hörbeispielen fertige PowerPoint-Präsentationen mit sämtlichen Abbildungen und Tabellen des Buches zur didaktischen Nutzung im Unterricht. Martin Kompis präsentiert Audiologie als interdisziplinäres Wissensgebiet: Er richtet sein Buch gleichermaßen an Mit-arbeitende in Gesundheitsberufen, Studierende der Logopädie und der Medizin, an Ingenieur_innen und Hörgeräteakustiker_innen - kurzum an alle, die in Kontakt mit diesem -interessanten Feld treten. Anschaulich und in einer einfachen, verständlichen Form, vielfach unter Zuhilfenahme von Illustrationen und Grafiken, führt er die Leser_innen in die wichtigsten Grund-lagen und aktuellen Methoden der Audiologie ein. Behandelt werden u.a. folgende Themen: ¿Grundlagen der Akustik ¿Anatomie und Physiologie ¿Hörstörungen ¿Reinaudiometrie ¿Sprachaudiometrie ¿Tympanometrie ¿Otoakustische Emissionen ¿Auditorisch evozierte Potentiale ¿Hörgeräte ¿Cochlea Implantate Das Zusatzmaterial zu diesem Buch kann nach erfolgter Registrierung von der Hogrefe Website heruntergeladen werden. , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Auflage: 5., überarbeitete und erweiterte Auflage 2022, Erscheinungsjahr: 20220711, Produktform: Kartoniert, Autoren: Kompis, Martin, Auflage: 22005, Auflage/Ausgabe: 5., überarbeitete und erweiterte Auflage 2022, Seitenzahl/Blattzahl: 264, Abbildungen: 97 Abbildungen, Keyword: Reintonaudiometrie; HNO; Sprachaudiometrie; Vertäubung; Tympanometrie; Gehör; Tinnitus; Störschall; otoakustische Emissionen; Hörgeräte; Methoden; Cochlea-Implantate, Fachschema: Gehör - Audiologie~Hören / Gehör~Gesundheitsberufe~Medizinalfachberufe~Hals-Nasen-Ohren-Heilkunde - HNO~Nase / Hals-Nasen-Ohren-Heilkunde~Otorhinolaryngologie~Krankenpflege~Pflege / Krankenpflege~Sprachbehinderung~Sprache / Störungen~Sprachstörung - Patholinguistik~Störung (psychologisch) / Sprachstörung, Fachkategorie: Medizinische Berufe~Sprachstörungen und Therapie~Fachkrankenpflege~Medical assistants / Physiciansâ assistants, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Audiologie, Otologie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 222, Breite: 152, Höhe: 17, Gewicht: 442, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2453555, Vorgänger EAN: 9783456855530 9783456852829 9783456846293 9783456840611, Alternatives Format EAN: 9783456962450 9783456762456, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Batteriesatz kompatibel Rixx 16 Rixx 12 G4 Hörverstärker Hörgerät HörsystemBatteriesatz kompatibel Rixx 16 Rixx 12 G4 Hörverstärker Hörgerät Hörsystem Die VARTA Hearing Aid Batterie 10 PR70 ist Teil des Premium-Sortiments von VARTA und bietet eine herausragende Energieversorgung für Standard- und Hochleistungs-Hörgeräte. Mit höchster Qualität und Leistung ermöglichen diese Batterien Hörgeräteträgern ein klares Hörerlebnis, effektive Kommunikation und eine verbesserte Lebensqualität. Die Premium-Batterien von VARTA liefern eine stabile Spannung, die sich ideal für drahtloses Streaming und eine effiziente Verbindung mit Audiogeräten eignet. Dadurch wird eine klare Klangqualität gewährleistet. Darüber hinaus verfügen alle VARTA-Hörgerätebatterien über ein hochwertiges, auslaufsicheres Design, das eine sichere Leistung gewährleistet und den Verbrauchern ihre Unabhängigkeit ermöglicht. Die VARTA Hearing Aid Batterien sind in verschiedenen Größen erhältlich und bieten eine lang anhaltende und zuverlässige Leistung. Sie sind quecksilberfrei und bieten bis zu 85 % mehr Energie im Vergleich zum Hörgeräte-Standardtest MAD nach IEC 60086-2 Ed. 14.0.* Dadurch haben Sie eine längere Laufzeit von bis zu 60 Stunden für Batterien vom Typ 675 im Vergleich zur Hörgerätenorm MAD nach IEC 60086-2 Ed. 14.0.** Mit der VARTA Hearing Aid Batterie können Sie sich auf eine garantiert hohe Leistung und eine verlängerte Lagerzeit von bis zu 4 Jahren verlassen. Die Batterien werden in Deutschland hergestellt und erfüllen die strengen Qualitätsstandards der Marke VARTA. Die Batterien sind mit einer kräftigen Farbkodierung und deutlich sichtbaren Größenbezeichnungen auf dem Blister und der Batterielasche versehen. Sie werden in einer praktischen Aufbewahrungsbox mit drehbarem Drehrad und wiederverschließbarer Batterieklappe geliefert. Die hochwertige, doppellagige Blisterkarte ist mit einem Anti-Diebstahl-Siegel ausgestattet, das zusätzliche Sicherheit bietet. Bestellen Sie jetzt die VARTA Hearing Aid Batterie 10 PR70 und profitieren Sie von ihrer stabilen Spannung, klarem Klang und zuverlässigen Leistung für Ihr Hörgerät. Technische Daten: Zellengröße: Knopfzelle System: Zn/Luft Spannung: 1,45 Volt mAh: 105 mAh VPE: Blister (6) Höhe (netto): 3,6 mm Durchmesser (netto): 5,8 mm Nettogewicht: 0,3 g IEC-Bezeichnung: PR70 / PR5362,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Batteriesatz kompatibel Hörverstärker Hörsystem Hörgerät sound SHD S10 RIC 1,45VBatteriesatz kompatibel Hörverstärker Hörsystem Hörgerät sound SHD S10 RIC 1,45V Die VARTA Hearing Aid Batterie 10 PR70 ist Teil des Premium-Sortiments von VARTA und bietet eine herausragende Energieversorgung für Standard- und Hochleistungs-Hörgeräte. Mit höchster Qualität und Leistung ermöglichen diese Batterien Hörgeräteträgern ein klares Hörerlebnis, effektive Kommunikation und eine verbesserte Lebensqualität. Die Premium-Batterien von VARTA liefern eine stabile Spannung, die sich ideal für drahtloses Streaming und eine effiziente Verbindung mit Audiogeräten eignet. Dadurch wird eine klare Klangqualität gewährleistet. Darüber hinaus verfügen alle VARTA-Hörgerätebatterien über ein hochwertiges, auslaufsicheres Design, das eine sichere Leistung gewährleistet und den Verbrauchern ihre Unabhängigkeit ermöglicht. Die VARTA Hearing Aid Batterien sind in verschiedenen Größen erhältlich und bieten eine lang anhaltende und zuverlässige Leistung. Sie sind quecksilberfrei und bieten bis zu 85 % mehr Energie im Vergleich zum Hörgeräte-Standardtest MAD nach IEC 60086-2 Ed. 14.0.* Dadurch haben Sie eine längere Laufzeit von bis zu 60 Stunden für Batterien vom Typ 675 im Vergleich zur Hörgerätenorm MAD nach IEC 60086-2 Ed. 14.0.** Mit der VARTA Hearing Aid Batterie können Sie sich auf eine garantiert hohe Leistung und eine verlängerte Lagerzeit von bis zu 4 Jahren verlassen. Die Batterien werden in Deutschland hergestellt und erfüllen die strengen Qualitätsstandards der Marke VARTA. Die Batterien sind mit einer kräftigen Farbkodierung und deutlich sichtbaren Größenbezeichnungen auf dem Blister und der Batterielasche versehen. Sie werden in einer praktischen Aufbewahrungsbox mit drehbarem Drehrad und wiederverschließbarer Batterieklappe geliefert. Die hochwertige, doppellagige Blisterkarte ist mit einem Anti-Diebstahl-Siegel ausgestattet, das zusätzliche Sicherheit bietet. Bestellen Sie jetzt die VARTA Hearing Aid Batterie 10 PR70 und profitieren Sie von ihrer stabilen Spannung, klarem Klang und zuverlässigen Leistung für Ihr Hörgerät. Technische Daten: Zellengröße: Knopfzelle System: Zn/Luft Spannung: 1,45 Volt mAh: 105 mAh VPE: Blister (6) Höhe (netto): 3,6 mm Durchmesser (netto): 5,8 mm Nettogewicht: 0,3 g IEC-Bezeichnung: PR70 / PR5362,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.